








Sicurezza dei sistemi RAG: come controllare ciò che vede un LLM
Le policy di accesso per RAG devono governare assistenti LLM che superano il perimetro delle cartelle e recuperano contenuti da indici vettoriali e knowledge graph. Servono regole esplicite, deterministiche e verificabili per retrieval, uso del contesto, citazioni, azioni degli agenti e responsabilità tra organizzazioni e fornitori L'articolo Sicurezza dei sistemi RAG: come controllare ciò che vede un LLM proviene da Agenda Digitale.
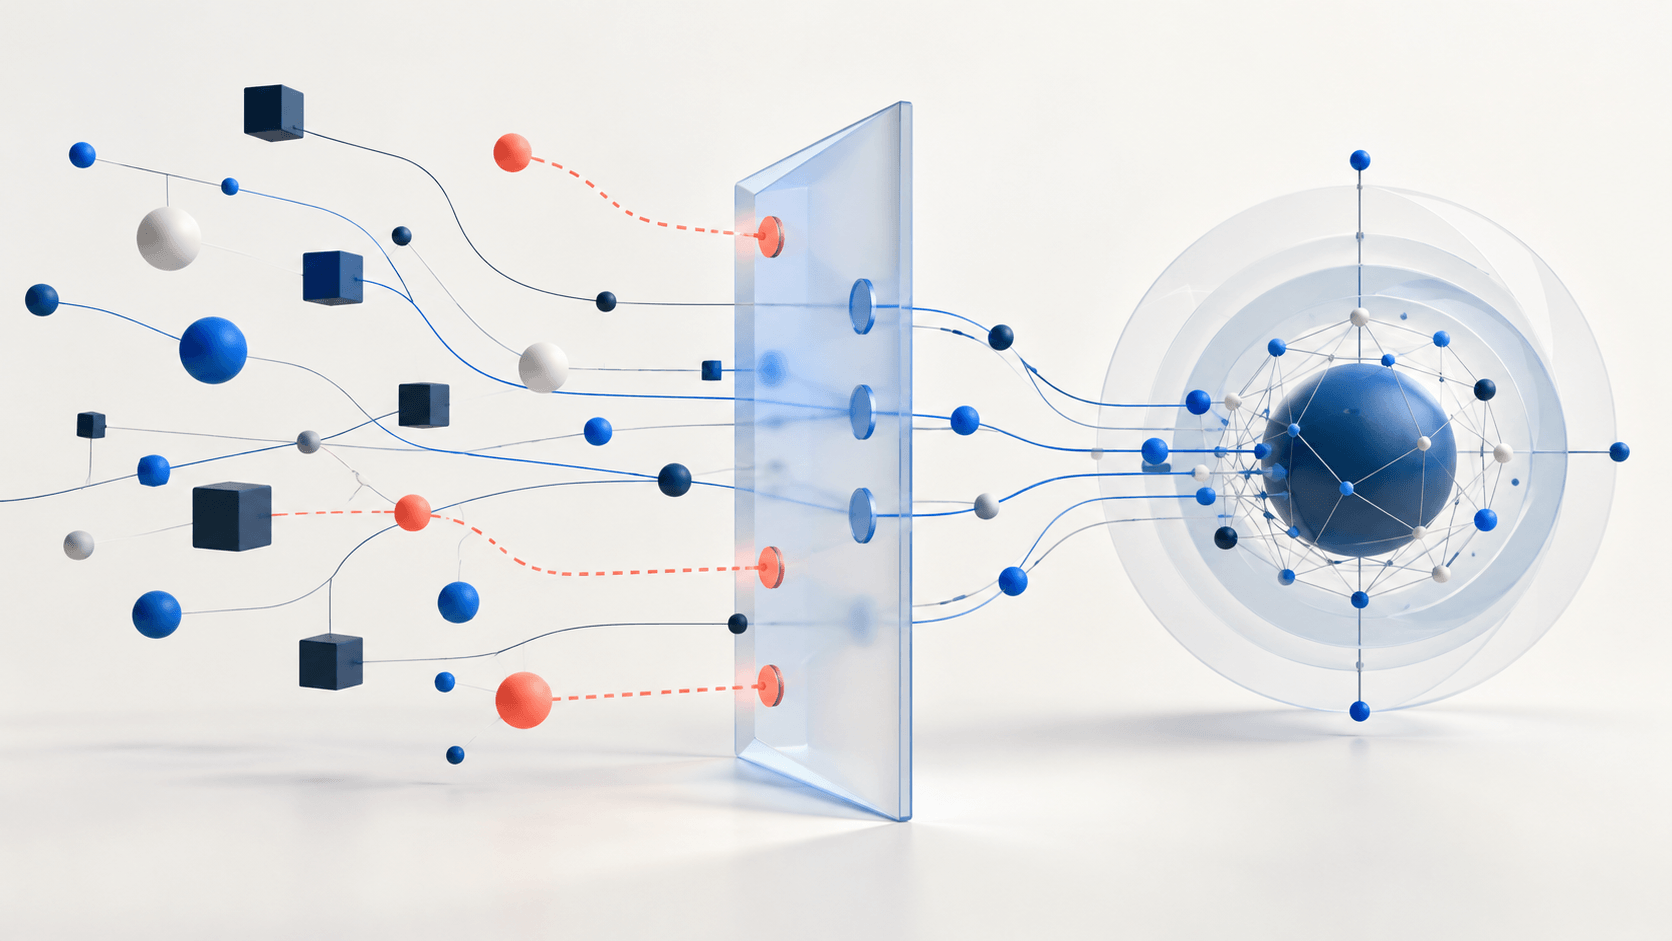
Le policy di accesso per RAG devono governare assistenti LLM che superano il perimetro delle cartelle e recuperano contenuti da indici vettoriali e knowledge graph. Servono regole esplicite, deterministiche e verificabili per retrieval, uso del contesto, citazioni, azioni degli agenti e responsabilità tra organizzazioni e fornitori
L'articolo Sicurezza dei sistemi RAG: come controllare ciò che vede un LLM proviene da Agenda Digitale.

Agenda Digitale
Il giornale sull'agenda digitale italiana